สคส. เดินหน้าผลักดัน “PDPC Certification Mark” ให้เป็นกลไกยกระดับการบริหารข้อมูลส่วนบุคคลขององค์กรไทย จากการปฏิบัติตามกฎหมายไปสู่ระบบที่สามารถตรวจสอบและสร้างความเชื่อมั่นได้ พร้อมเปิดเวที Executive Talk วันที่ 30 กันยายน 2569 ถ่ายทอดบทเรียนจาก 16 หน่วยงานที่ผ่านเกณฑ์มาตรฐาน
เมื่อข้อมูลส่วนบุคคลกลายเป็นส่วนหนึ่งของการดำเนินธุรกิจแทบทุกขั้นตอน ความท้าทายขององค์กรจึงไม่ได้อยู่เพียงคำถามว่า “ทำตาม PDPA ครบหรือยัง” แต่อยู่ที่ว่า องค์กรสามารถพิสูจน์ให้ลูกค้า คู่ค้า และผู้มีส่วนเกี่ยวข้องเชื่อมั่นได้หรือไม่ว่า ข้อมูลที่มอบให้นั้นจะได้รับการดูแลอย่างเป็นระบบ
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) หรือ PDPC จึงเดินหน้าผลักดัน “PDPC Certification Mark” เพื่อใช้เป็นเครื่องมือสะท้อนความพร้อมและมาตรฐานการบริหารจัดการข้อมูลส่วนบุคคลขององค์กร โดยมุ่งขยับแนวคิดเรื่อง Privacy จากการปฏิบัติตามข้อกำหนดทางกฎหมาย ไปสู่ส่วนหนึ่งของมาตรฐานการกำกับดูแลองค์กร
เครื่องหมายที่สำคัญกว่าภาพลักษณ์บนเว็บไซต์
สาระสำคัญของ PDPC Certification Mark ไม่ได้อยู่ที่การมี “ตรารับรอง” เพิ่มขึ้นอีกหนึ่งเครื่องหมาย แต่อยู่ที่กระบวนการเบื้องหลังที่องค์กรต้องกลับมาทบทวนระบบการจัดการข้อมูลของตัวเอง
ตั้งแต่นโยบายและกระบวนการทำงาน การกำหนดบทบาทและความรับผิดชอบของบุคลากร การบริหารความเสี่ยง ไปจนถึงมาตรการรักษาความมั่นคงปลอดภัยของข้อมูล
ในมุมนี้ Certification Mark จึงทำหน้าที่คล้าย “หลักฐานของระบบ” มากกว่าการเป็นเพียงสัญลักษณ์ เพราะความเชื่อมั่นด้านข้อมูลส่วนบุคคลไม่สามารถสร้างขึ้นได้จากคำประกาศว่าองค์กรให้ความสำคัญกับ Privacy แต่ต้องมีระบบและกระบวนการที่สามารถแสดงให้เห็นและตรวจสอบได้
ประเด็นดังกล่าวมีความสำคัญมากขึ้นเมื่อองค์กรต้องจัดเก็บ ใช้ หรือแลกเปลี่ยนข้อมูลกับลูกค้า คู่ค้า หน่วยงานภาครัฐ และพันธมิตรทางธุรกิจ โดยเฉพาะในเศรษฐกิจดิจิทัลที่การกำกับดูแลข้อมูล หรือ Data Governance กำลังกลายเป็นส่วนหนึ่งของความน่าเชื่อถือในการดำเนินธุรกิจ
จาก Compliance สู่ Trust
ที่ผ่านมา หลายองค์กรอาจเริ่มต้นเรื่อง PDPA จากคำถามว่า ต้องทำอะไรบ้างจึงจะไม่ผิดกฎหมาย แต่การผลักดันมาตรฐานในลักษณะ Certification Mark กำลังชวนให้องค์กรตั้งคำถามอีกขั้นว่า
เราจะทำอย่างไรให้ผู้ที่มอบข้อมูลแก่องค์กร “เชื่อมั่น” ว่าข้อมูลของเขาจะได้รับการดูแลอย่างรับผิดชอบ
ความแตกต่างนี้มีความหมายต่อการสื่อสารองค์กรอย่างมาก
Compliance หรือการปฏิบัติตามข้อกำหนด เป็นเรื่องของสิ่งที่องค์กร “ต้องทำ” ขณะที่ Trust หรือความเชื่อมั่น เป็นสิ่งที่ผู้มีส่วนได้ส่วนเสีย “รู้สึกและตัดสิน” จากพฤติกรรม ระบบ และประสบการณ์ที่ได้รับจากองค์กร
ดังนั้น การมีนโยบายคุ้มครองข้อมูลส่วนบุคคลเพียงอย่างเดียวอาจไม่เพียงพอ หากการปฏิบัติงานจริงของพนักงาน ระบบเทคโนโลยี กระบวนการขอความยินยอม หรือวิธีรับมือเมื่อเกิดเหตุข้อมูลรั่วไหล ไม่สอดคล้องกับสิ่งที่องค์กรประกาศไว้
นี่ทำให้ Privacy ไม่ได้เป็นเพียงงานของฝ่ายกฎหมายหรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลอีกต่อไป แต่เชื่อมโยงกับธรรมาภิบาล การบริหารความเสี่ยง และชื่อเสียงองค์กรโดยตรง
เปิดบทเรียนจาก 16 หน่วยงานที่ผ่านเกณฑ์
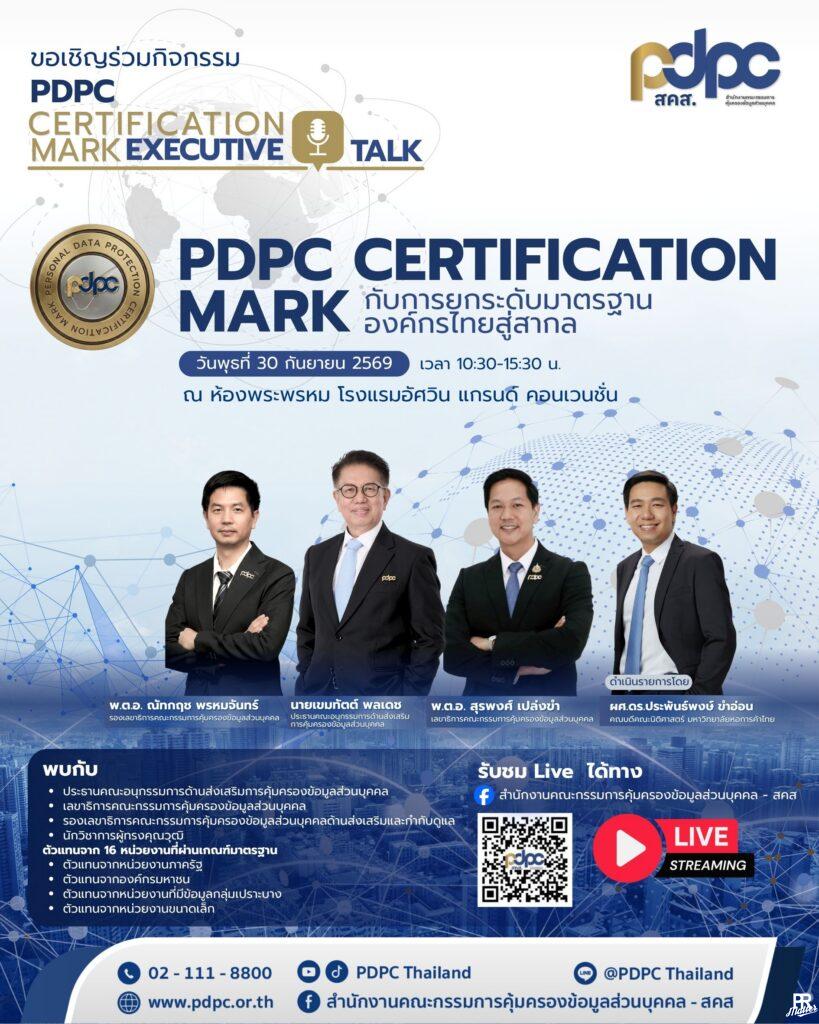
เพื่อขยายความเข้าใจเรื่องดังกล่าว สคส. เตรียมจัดกิจกรรม “PDPC CERTIFICATION MARK EXECUTIVE TALK” ภายใต้หัวข้อ “PDPC CERTIFICATION MARK กับการยกระดับมาตรฐานองค์กรไทยสู่สากล” ในวันที่ 30 กันยายน 2569 เวลา 10.30–15.30 น. ณ ห้องพระพรหม โรงแรมอัศวิน แกรนด์ คอนเวนชั่น กรุงเทพฯ
เวทีดังกล่าวจะมีผู้บริหารและผู้ทรงคุณวุฒิด้านการคุ้มครองข้อมูลส่วนบุคคลร่วมแลกเปลี่ยนมุมมอง ได้แก่ นายเขมทัตต์ พลเดช ประธานคณะอนุกรรมการด้านส่งเสริมการคุ้มครองข้อมูลส่วนบุคคล พ.ต.อ. สุรพงศ์ เปล่งขำ เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล และ พ.ต.อ. ณัทกฤช พรหมจันทร์ รองเลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล โดยมี ผศ.ดร.ประพันธ์พงษ์ ขำอ่อน คณบดีคณะนิติศาสตร์ มหาวิทยาลัยหอการค้าไทย เป็นผู้ดำเนินรายการ
อีกส่วนที่น่าจับตาคือการถ่ายทอดประสบการณ์จาก 16 หน่วยงานที่ผ่านเกณฑ์มาตรฐาน ซึ่งครอบคลุมองค์กรหลายลักษณะ ทั้งหน่วยงานภาครัฐ องค์กรทหาร หน่วยงานที่ดูแลข้อมูลของกลุ่มเปราะบาง และหน่วยงานขนาดเล็ก
บทเรียนจากองค์กรเหล่านี้จะครอบคลุมตั้งแต่การเตรียมความพร้อม การปรับระบบภายใน ไปจนถึงแนวทางยกระดับการคุ้มครองข้อมูลให้สอดคล้องกับเกณฑ์มาตรฐาน ซึ่งอาจช่วยให้องค์กรที่กำลังเริ่มต้นเห็นภาพว่า การทำ Privacy ให้เป็นระบบไม่ได้จำกัดอยู่เฉพาะองค์กรขนาดใหญ่เท่านั้น
Privacy กำลังกลายเป็นเรื่องของ Reputation
สิ่งที่น่าสนใจสำหรับคนทำงานด้านการสื่อสาร คือการเปลี่ยนสถานะของ “ข้อมูลส่วนบุคคล” จากเรื่องหลังบ้านให้กลายเป็นส่วนหนึ่งของความสัมพันธ์ระหว่างองค์กรกับผู้มีส่วนได้ส่วนเสีย
เพราะทุกครั้งที่ลูกค้ากรอกข้อมูล สมัครสมาชิก ใช้บริการออนไลน์ ส่งเอกสาร หรือยินยอมให้องค์กรใช้ข้อมูลบางอย่าง เท่ากับเกิด “การฝากความไว้วางใจ” ขึ้นพร้อมกัน
หากองค์กรบริหารข้อมูลได้ดี เรื่องนี้อาจแทบไม่ถูกพูดถึง แต่เมื่อเกิดความผิดพลาด เช่น ข้อมูลรั่วไหล การใช้ข้อมูลผิดวัตถุประสงค์ หรือการสื่อสารที่ไม่ชัดเจน ความเชื่อมั่นสามารถเปลี่ยนเป็นความกังวลและกลายเป็นประเด็นด้านชื่อเสียงได้อย่างรวดเร็ว
ดังนั้น การผลักดัน PDPC Certification Mark จึงน่าจับตาไม่เฉพาะในฐานะมาตรฐานด้านการคุ้มครองข้อมูล แต่ในฐานะความพยายามเชื่อม Privacy, Governance และ Trust เข้าด้วยกัน
โจทย์ต่อจากนี้จึงไม่ใช่เพียงว่าองค์กรใดจะได้รับเครื่องหมายรับรอง แต่คือองค์กรจะทำให้มาตรฐานที่อยู่บนกระดาษ กลายเป็นพฤติกรรมจริงของคนทั้งองค์กรได้มากเพียงใด
สำหรับผู้สนใจ สคส. ระบุว่าจะมีการถ่ายทอดสดกิจกรรม PDPC CERTIFICATION MARK EXECUTIVE TALK ในวันที่ 30 กันยายน 2569 เวลา 10.30–15.30 น. ผ่าน Facebook ของสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เพื่อเปิดให้ผู้บริหาร หน่วยงานภาครัฐและเอกชน เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล และประชาชนทั่วไปสามารถติดตามได้